
Уязвимость CSRF в Elementor позволяет захватывать сайты WordPress через ссылку
Материал подготовлен искусственным интеллектом на основе нескольких источников — ссылки на оригиналы приведены ниже.
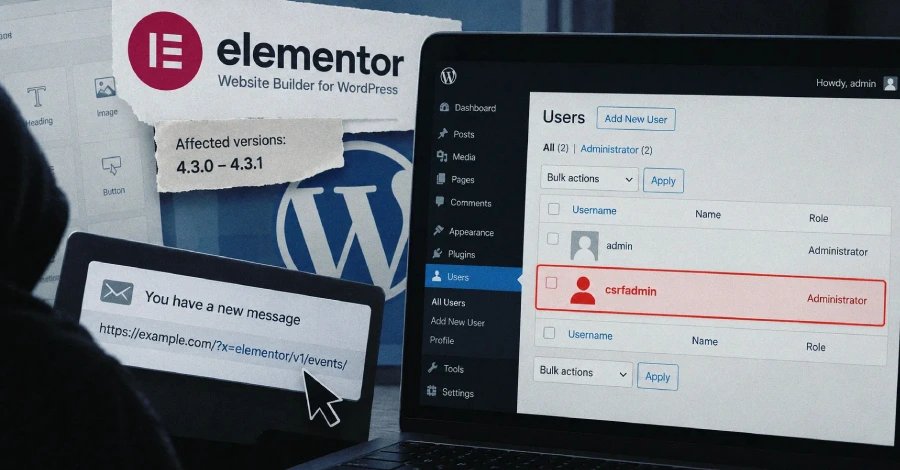
Высокоопасная CSRF-уязвимость в Elementor Website Builder версий 4.3.0 и 4.3.1 позволяет неаутентифицированным злоумышленникам создавать поддельные учётные записи администратора после перехода администратора по специально созданной ссылке. Уязвимость имеет оценку CVSS 8,8 и затрагивает более 2 миллионов сайтов WordPress. Patchstack раскрыла проблему, исправленную в версии 4.3.2.
Ключевые факты
- CSRF-уязвимость затрагивает только версии Elementor Website Builder 4.3.0 и 4.3.1, которые установлены более чем на 2 миллионах сайтов WordPress.
- Уязвимость имеет оценку CVSS 8,8 из 10,0 и пока не получила идентификатор CVE.
- Patchstack приписала обнаружение и сообщение об ошибке исследователю безопасности под псевдонимом "Saggre".
- Уязвимость исправлена в версии Elementor 4.3.2, выпущенной ранее на этой неделе.
- Обход защиты применяется ко всей поверхности REST API сайта, включая маршруты ядра WordPress и маршруты всех других установленных плагинов.
Механика уязвимости
Уязвимость возникает из-за того, что модуль Editor Events пропускает CSRF-защиту для cookie-аутентифицированных запросов REST API, когда в URI запроса встречается строка "elementor/v1/events/". Поскольку URI запроса включает строку запроса, а строку запроса пишет тот, кто составляет ссылку, любой REST-запрос может отказаться от этой защиты, добавив безобидный параметр. Атака не зависит от каких-либо предварительных условий, таких как JavaScript, отправленная форма или веб-страница под контролем злоумышленника. Ссылка может быть даже обычным якорным тегом, встроенным в электронное письмо, сообщение в чате или комментарий.
Эксплуатация и последствия
При стандартной установке администратор, перешедший по ссылке, создаёт вторую учётную запись администратора для злоумышленника. Злоумышленник может использовать эту лазейку для создания учётной записи администратора через "/wp/v2/users" с помощью специально созданного запроса. Обход защиты применяется ко всей поверхности REST API сайта, включая маршруты ядра WordPress и маршруты всех других установленных плагинов. Версии Elementor до 4.3.0 не содержат прокси Editor Events, поэтому они не подвержены этой уязвимости.
Раскрытие и исправление
Patchstack раскрыла уязвимость после ответственного раскрытия, и проблема была устранена в версии 4.3.2, выпущенной ранее на этой неделе. Исследователь безопасности под псевдонимом "Saggre" был отмечен за обнаружение и сообщение об ошибке. Пользователям плагина рекомендуется как можно скорее применить последнее обновление для противодействия потенциальной угрозе.
1 источник
Время · отставание