
Forever Security показала, как расширение браузера перехватывает ИИ-ассистентов в пяти продуктах на Chromium
Материал подготовлен искусственным интеллектом на основе нескольких источников — ссылки на оригиналы приведены ниже.
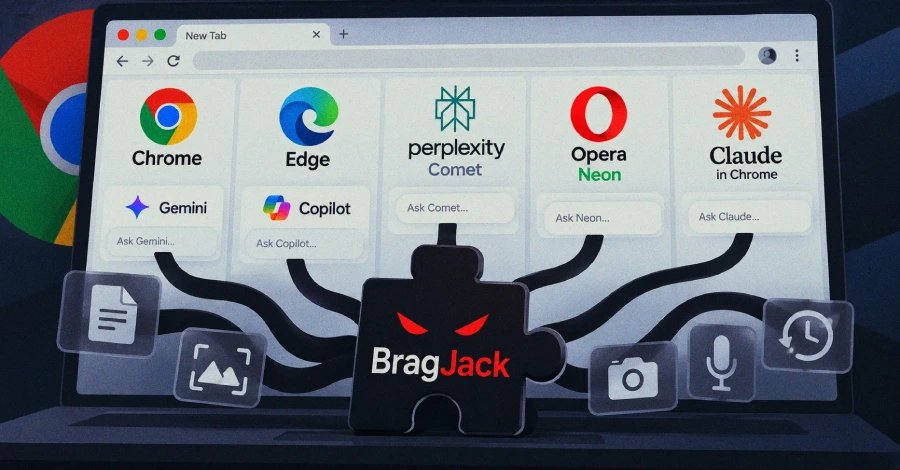
Исследователи из Forever Security продемонстрировали, что одно браузерное расширение может перехватить управление ИИ-ассистентами в пяти продуктах на базе Chromium: Gemini Live в Chrome, Perplexity Comet, Microsoft Edge, Opera Neon и Claude в Chrome. Расширение могло заставлять ИИ-агентов действовать от имени злоумышленника, читать файлы и включать камеру и микрофон. Результаты являются демонстрацией исследователей, а не атаками, замеченными в реальных условиях, и требуют, чтобы расширение злоумышленника уже работало в браузере жертвы.
Ключевые факты
- Forever Security продемонстрировала, что одно браузерное расширение может управлять ИИ-ассистентами в пяти продуктах на базе Chromium: Gemini Live в Chrome, Perplexity Comet, Microsoft Edge, Opera Neon и Claude в Chrome.
- В Comet, Edge, Opera Neon и Claude в Chrome расширение могло заставлять ИИ-агента действовать от имени злоумышленника; в Chrome и Comet — читать файлы с компьютера пользователя; в Chrome — включать камеру и микрофон.
- Уязвимость Chrome отслеживается как CVE-2026-0628 с оценкой 8,8 из 10 от CISA и была исправлена в Chrome версии 143.0.7499.192 в начале января 2026 года.
- Microsoft исправила уязвимость Edge CVE-2026-55945 с оценкой 4,2 в версии Edge 150.0.4078.48 2 июля.
- Forever Security сообщила, что заработала около 20 000 долларов в рамках программ bug bounty по пяти продуктам, хотя сумма по отдельным продуктам составляет 20 500 долларов.
Метод атаки
ИИ-ассистенты в этих продуктах имеют «тело» внутри браузера, которое может видеть экран, открывать файлы, использовать камеру и выполнять действия, и «мозг», работающий на серверах компании и отдающий команды телу, согласно Forever Security. Тело принимает команды только с одной доверенной веб-страницы, например gemini.google.com для Chrome или perplexity.ai для Comet. Метод Forever Security заключался в захвате доверенной страницы, которую слушает тело, и отправке через неё собственных команд. Расширению требовались только два распространённых разрешения: одно для изменения веб-страниц, которое используют блокировщики рекламы, и declarativeNetRequest для изменения сетевого трафика браузера. Вместе они позволяли расширению внедрить собственный код в доверенную страницу и общаться с ИИ от имени вендора.
Детали уязвимостей
Исследователь Forever Security Гал Вейцман впервые публично описал случай с Chrome в марте как GlicJack, а Google исправила его в начале января 2026 года в Chrome версии 143.0.7499.192. Уязвимость отслеживается как CVE-2026-0628 и получила оценку 8,8 из 10 от американского агентства CISA, которое установило балл, поскольку Национальный институт стандартов и технологий этого не сделал. Используя ту же идею, Forever Security заявила, что добралась до встроенного ИИ в Comet, Edge, Opera Neon и Claude в Chrome. Только находка в Edge получила CVE — CVE-2026-55945, менее серьёзную проблему с оценкой 4,2, которую Microsoft исправила в Edge версии 150.0.4078.48 2 июля. Находки в Comet, Opera Neon и Claude не имеют CVE и основаны на собственных данных Forever Security.
1 источник
Время · отставание