
Исследователи раскрыли уязвимость UEFI Shell, обходящую Secure Boot в прошивках AMI, Gigabyte, Insyde и Cisco
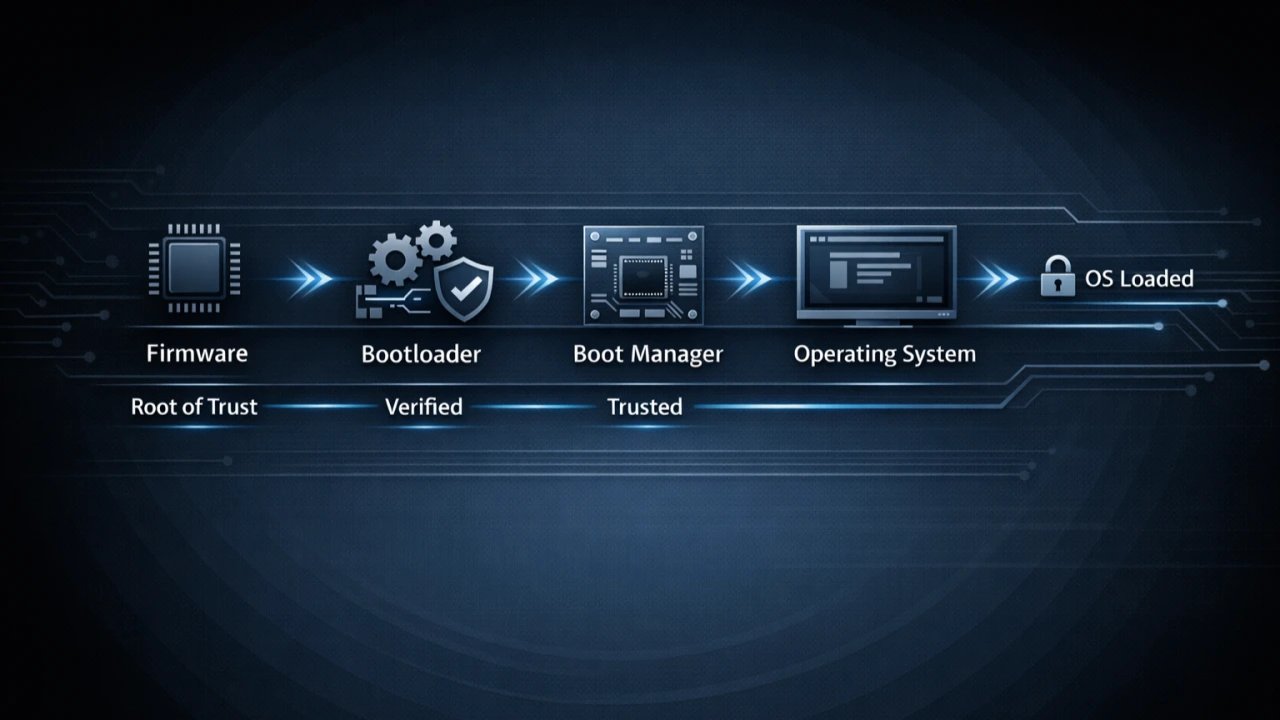
Материал подготовлен искусственным интеллектом на основе нескольких источников — ссылки на оригиналы приведены ниже.
Исследователи CERT/CC раскрыли уязвимость, позволяющую злоумышленникам обходить Secure Boot, запуская UEFI Shell через специально созданные загрузочные записи. AMI, Gigabyte, Insyde Software и Cisco подтвердили наличие уязвимых продуктов. Уязвимость позволяет выполнять код до загрузки ОС, который сохраняется после перезагрузки и переустановки системы.
Ключевые факты
- CERT/CC при Университете Карнеги-Меллона выпустил рекомендацию по уязвимости UEFI Shell.
- AMI, Gigabyte, Insyde Software и Cisco подтвердили наличие уязвимых продуктов.
- Злоумышленники могут создавать загрузочные записи UEFI для запуска UEFI Shell даже при включённом Secure Boot.
- UEFI Shell предоставляет команды dmem и mm для доступа к физической памяти.
- Вредоносный код, выполненный до загрузки ОС, может сохраняться после перезагрузки и переустановки системы.
Раскрытие уязвимости
CERT/CC при Университете Карнеги-Меллона опубликовал рекомендацию с описанием обхода Secure Boot. Уязвимость позволяет злоумышленникам, способным создавать дополнительные загрузочные записи UEFI, ссылаться на UEFI Shell даже при наличии стандартных средств предотвращения его запуска. AMI, Gigabyte, Insyde Software и Cisco подтвердили наличие уязвимых продуктов.
Технические последствия
UEFI Shell — это интерфейс командной строки, встроенный в прошивку SPI Flash для отладки и диагностики. Он предоставляет команды dmem и mm, которые могут обращаться к физической памяти. Злоумышленники могут перезаписывать значения памяти, связанные с Secure Boot, и запускать неавторизованный код на раннем этапе загрузки. Код, выполненный на этапе до загрузки ОС, может установить постоянный доступ, загружая вредоносные компоненты загрузки или программное обеспечение уровня ядра.
Постоянство и уклонение
Вредоносная активность в среде до загрузки ОС невидима для средств безопасности на уровне ОС и EDR. Постоянство может сохраняться после перезагрузки системы и, в некоторых случаях, после переустановки операционной системы. CERT/CC рекомендует применять обновления прошивки и ограничивать изменения загрузочных записей UEFI.
1 источник
Время · отставание