
Elementor-дағы CSRF осалдығы WordPress сайттарын сілтеме арқылы басып алуға мүмкіндік береді
Материал бірнеше дереккөз негізінде жасанды интеллектпен дайындалды — түпнұсқаларға сілтемелер төменде.
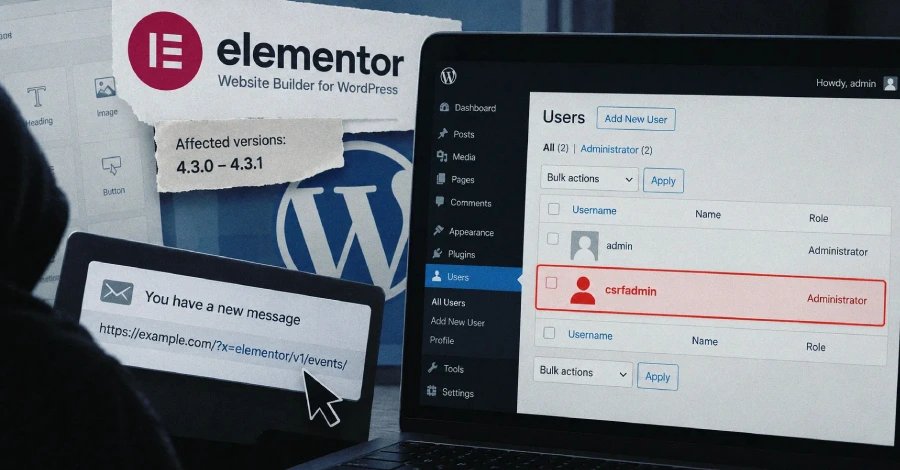
Elementor Website Builder 4.3.0 және 4.3.1 нұсқаларындағы жоғары қауіпті CSRF осалдығы аутентификацияланбаған шабуылдаушыларға әкімші арнайы жасалған сілтемеге өткеннен кейін жалған әкімші тіркелгісін жасауға мүмкіндік береді. Осалдық CVSS 8,8 бағасына ие және 2 миллионнан астам WordPress сайтына әсер етеді. Patchstack мәселені ашып, 4.3.2 нұсқасында түзетілгенін хабарлады.
Негізгі фактілер
- CSRF осалдығы тек Elementor Website Builder 4.3.0 және 4.3.1 нұсқаларына әсер етеді, олар 2 миллионнан астам WordPress сайтында орнатылған.
- Осалдық 10,0-ден 8,8 CVSS бағасына ие және әлі CVE идентификаторын алған жоқ.
- Patchstack осалдықты тауып, хабарлаған «Saggre» бүркеншік атымен белгілі қауіпсіздік зерттеушісін атап өтті.
- Осалдық осы аптаның басында шығарылған Elementor 4.3.2 нұсқасында түзетілді.
- Қорғанысты айналып өту сайттың бүкіл REST API бетіне, соның ішінде WordPress ядросының маршруттары мен барлық басқа орнатылған плагиндердің маршруттарына қолданылады.
Осалдық механизмі
Осалдық Editor Events модулі сұрау URI-інде "elementor/v1/events/" жолы кездескенде cookie-аутентификацияланған REST API сұраулары үшін CSRF қорғанысын өткізіп жіберуінен туындайды. Сұрау URI-і сұрау жолын қамтитындықтан, ал сұрау жолын сілтемені жасаушы жазатындықтан, кез келген REST сұрауы зиянсыз параметр қосу арқылы бұл қорғаныстан бас тарта алады. Шабуыл JavaScript, жіберілген форма немесе шабуылдаушы басқаратын веб-бет сияқты алдын ала шарттарға тәуелді емес. Сілтеме тіпті электрондық хатқа, чат хабарламасына немесе пікірге ендірілген қарапайым якорь тегі болуы мүмкін.
Пайдалану және салдары
Стандартты орнатуда сілтемеге өткен әкімші шабуылдаушы үшін екінші әкімші тіркелгісін жасайды. Шабуылдаушы бұл олқылықты арнайы жасалған сұрау арқылы "/wp/v2/users" арқылы әкімші тіркелгісін жасау үшін пайдалана алады. Қорғанысты айналып өту сайттың бүкіл REST API бетіне, соның ішінде WordPress ядросының маршруттары мен барлық басқа орнатылған плагиндердің маршруттарына қолданылады. Elementor 4.3.0-ден бұрынғы нұсқаларында Editor Events проксиі жоқ, сондықтан олар бұл осалдыққа ұшырамайды.
Ашу және түзету
Patchstack осалдықты жауапты ашудан кейін жариялады және мәселе осы аптаның басында шығарылған 4.3.2 нұсқасында жойылды. «Saggre» бүркеншік атымен белгілі қауіпсіздік зерттеушісі қатені тауып, хабарлағаны үшін атап өтілді. Плагин пайдаланушыларына ықтимал қауіпке қарсы тұру үшін соңғы жаңартуды мүмкіндігінше тезірек қолдану ұсынылады.
1 дереккөз
Уақыт · артта қалуы