
RouterOS-тағы SSH осалдықтары MikroTik маршрутизаторларын құпиясөзсіз басып алуға мүмкіндік берді
Материал бірнеше дереккөз негізінде жасанды интеллектпен дайындалды — түпнұсқаларға сілтемелер төменде.
MikroTik RouterOS-тағы екі SSH осалдығы тізбектеліп, шабуылдаушыларға интернеттен қолжетімді маршрутизаторларда құпиясөзсіз, SSH кілтінсіз немесе аутентификацияны аяқтамай-ақ толық әкімшілік бақылау алуға жол ашты. CERT Polska бұл тізбекті MikroTrick деп атайды және шабуыл жазбалары кем дегенде 2 қыркүйектен, яғни RouterOS 6.49.21, 7.23.4 және 7.24.2 жаңартулары шыққаннан бір күн бұрын басталғанын хабарлайды.
Негізгі фактілер
- CERT Polska эксплойттер тізбегін MikroTrick деп атайды және шабуыл жазбалары кем дегенде 2 қыркүйектен, MikroTik жаңартулары шыққаннан бір күн бұрын басталғанын хабарлайды.
- Тізбек SSH күй машинасындағы осалдық CVE-2026-67279 мен RouterOS кіру процесіндегі аргумент енгізу қатесі CVE-2026-86060 біріктіреді.
- MikroTik түзетулерді RouterOS 6.49.21, 7.23.4 және 7.24.2 нұсқаларында шығарды.
- MikroTik форумындағы диагностикалық есеп бір құрылғыдағы шабуыл тізбегін көрсетеді: -2 үшін қабылданбаған аутентификация, мәжбүрлі қайта келіссөз, арна фазасына өту және толық құқықтары бар ops пайдаланушысын құру әрекетімен exec сұрауы.
MikroTrick тізбегі
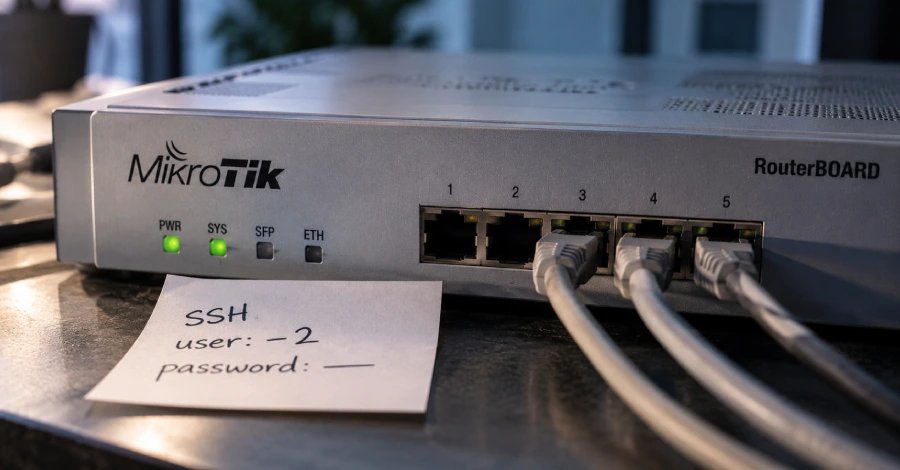
CVE-2026-67279 SSH аутентификация ретін бұзады, клиентке аутентификация кезеңінде SSH кілтін қайта келісуді бастауға мүмкіндік береді, содан кейін осал RouterOS пайдаланушының жеке басын растамай-ақ командалар фазасына өтеді. CVE-2026-86060 бұл қолжетімділікті толық әкімшілік бақылауға айналдырады, себебі RouterOS кіру бағдарламасын іске қосады, ол пайдаланушы аты мен артықшылық деңгейін атын алдын ала тексермей командалық жол аргументтері ретінде қабылдайды. Шабуылдаушы пайдаланушы аты ретінде -2 жібереді, ал кіру бағдарламасы мұны SSH сессиясы жасаған терминалға нұсқайтын 2 файл дескрипторынан өзінің жеке басы мен артықшылық деңгейін оқу нұсқауы деп түсіндіреді. SSH арнасы арқылы шабуылдаушы таңдаған пайдаланушы аты мен толық әкімшілік қолжетімділік үшін артықшылық мәнін осы терминалға жазып қойған, ал кіру бағдарламасы екі мәнді де қабылдап, толық құқықты консоль ашады.
Патчқа дейінгі пайдалану дәлелдері
Тізбек құрылғы журналдарында тән із қалдырады: -2 пайдаланушысы үшін сәтсіз кіру әрекеті. CERT Polska осындай үлгідегі журналдар MikroTik форумында 2 қыркүйекте, түзетулер шыққаннан бір күн бұрын пайда болғанын хабарлайды және команда тізбек MikroTik жаңартуларды шығарғанға дейін пайдаланылған деп есептейді. MikroTik форумындағы диагностикалық есеп бір құрылғыдағы шабуыл тізбегін көрсетеді: -2 үшін қабылданбаған аутентификация, мәжбүрлі қайта келіссөз, арна фазасына өту және толық құқықтары бар ops пайдаланушысын құру әрекетімен exec сұрауы.
1 дереккөз
Уақыт · артта қалуы