
Ubuntu ядросының контейнерден шығуға мүмкіндік беретін түзетілмеген осалдығына эксплойт жарияланды
Материал бірнеше дереккөз негізінде жасанды интеллектпен дайындалды — түпнұсқаларға сілтемелер төменде.
22 қыркүйекте DepthFirst компаниясы CVE-2026-80521 — Linux ядросының AF_UNIX сокеттер ішкі жүйесіндегі use-after-free осалдығына эксплойт жариялады, ол контейнерден шығып, хостта root құқығын алуға мүмкіндік береді. Ubuntu 26.04, 24.04 және 22.04 LTS релиздеріне түзету шығармады, ал қауіпсіздік трекері пакетті «осал, жұмыс жүріп жатыр» деп белгілейді. Осалдық CISA-ның белгілі пайдаланылатын осалдықтар каталогында жоқ, расталған шабуылдар тіркелмеген.
Негізгі фактілер
- CVE-2026-80521 CVSS бағасы 7.8 және 6 тамызда ядроның 7.2 негізгі тармағында және 7.1.10 тұрақты тармағында түзетілді.
- Ubuntu қауіпсіздік трекері 26.04 нұсқасындағы Linux пакетін «осал, жұмыс жүріп жатыр» деп белгілейді, дистрибутив жаңартуының шығу күні көрсетілмеген.
- Осал код 6.10 ядросында пайда болып, 6.1 және 6.6 тұрақты тармақтарына көшірілді.
- DepthFirst осы эксплойтпен 24 шілдеде Google kernelCTF слотын жеңіп алды және 5 тамызда ядро қауіпсіздік тобына қате туралы хабарлады.
- CVE коммитінде есеп авторы ретінде ядро эксплойт зерттеушісі Кайл Зенг көрсетілген.
Осалдық механикасы
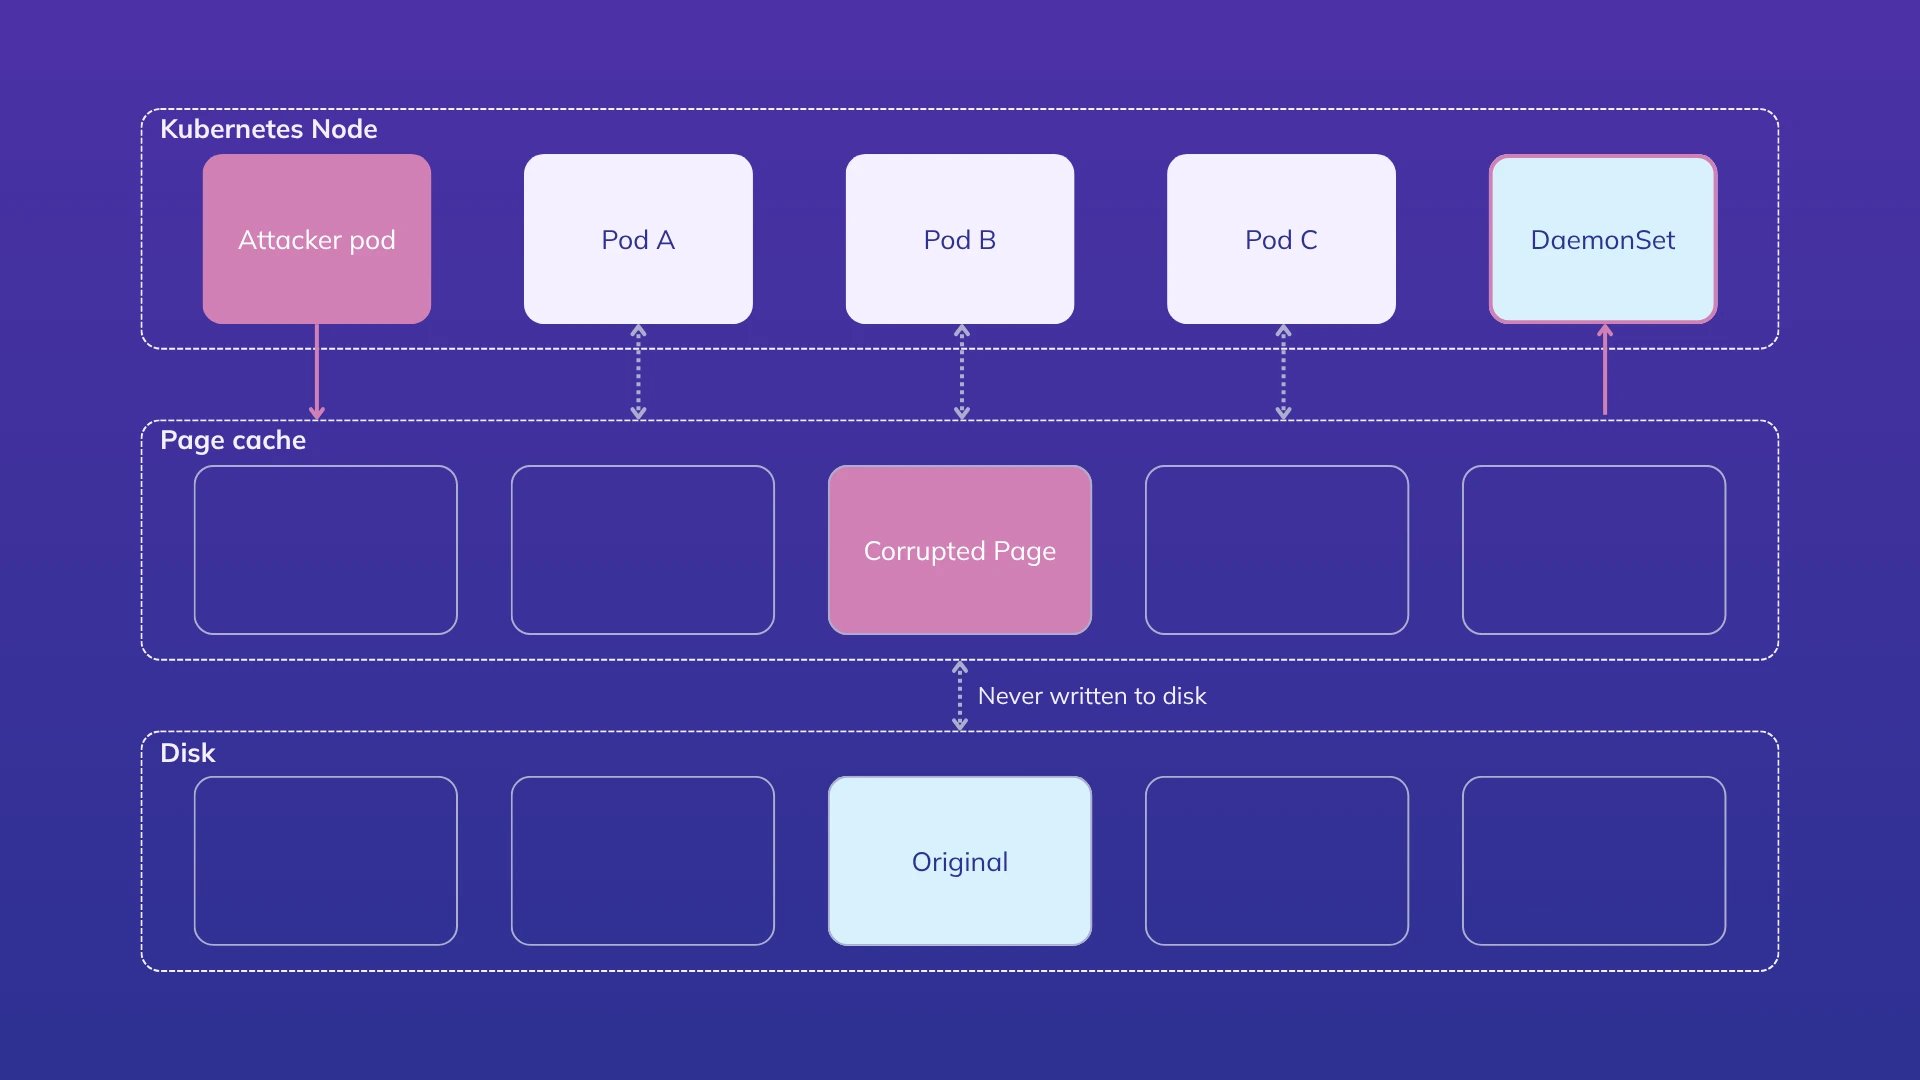
Осалдық AF_UNIX сокеттеріне арналған ядро қоқыс жинағышында орналасқан, ол SCM_RIGHTS хабарламалары арқылы процестер арасында берілетін файл дескрипторларын тазартады. AF_UNIX сокеттері процестер арасындағы жергілікті байланысты өңдейді және Docker мен Kubernetes seccomp профильдерінде әдепкі бойынша рұқсат етілген, сондықтан осалдық контейнер ішінен қол жетімді. Қоқыс жинағыштағы жарыс жағдайы оған жаңа сілтемелерді оларды тасымалдайтын деректер кезекке қойылмай тұрып көруге мүмкіндік береді. Егер қоқыс жинағыш осы терезеде іске қосылса, ол тұрақты ішкі тізімнен көрсеткішті жоймай, байланысты сокеттер тобының бір бөлігін босатуы мүмкін. Қоқыс жинағыштың келесі өтуі осы көрсеткіш арқылы босатылған жадқа өтіп, use-after-free тудырады.
Эксплойт және ашу
DepthFirst 22 қыркүйекте Ubuntu 26.04-ке бағытталған эксплойт кодын жариялады. Эксплойт ядроға контейнерлерге рұқсат етілген қарапайым жүйелік шақырулар арқылы жетеді, атау кеңістігі оқшаулауын, cgroup лимиттерін және seccomp сүзгілеуін айналып өтеді. DepthFirst осалдықтарды табуға үйретілген dfs-large1 ЖИ моделі адам басқаратын тест стендімен бірге ақауды тапқанын хабарлады. Ядро сүйемелдеушілері DepthFirst хронологиясына сәйкес OpenAI зерттеушісі дәл сол қатені тәуелсіз хабарлағанын айтты. Бұл ашу 2026 жылғы шабуылдаушыларға контейнерлерден шығуға мүмкіндік беретін ядро осалдықтары сериясының соңғысы.
Зардап шеккен жүйелер және жеңілдету
Ubuntu 24.04 және 22.04 релиздері де AWS, Azure және GCP жұмыс жүктемелеріне арналған пакеттерді қоса алғанда, жаңарақ ядро пакеттері арқылы зардап шегеді. Зардап шеккен релиздердің ешқайсысында түзету шығарылмады, DepthFirst та, Ubuntu да уақытша айналып өту жолын жарияламады. DepthFirst сенімсіз жұмыс жүктемелерін microVM оқшаулауына, мысалы Firecracker немесе Kata Containers-қа көшіруді ұсынады, олар әр жұмыс жүктемесіне хостпен ортақ емес, өз ядросын береді.
1 дереккөз
Уақыт · артта қалуы