
Forever Security Chromium негізіндегі бес өнімдегі ИИ көмекшілерін басып алатын браузер кеңейтімін көрсетті
Материал бірнеше дереккөз негізінде жасанды интеллектпен дайындалды — түпнұсқаларға сілтемелер төменде.
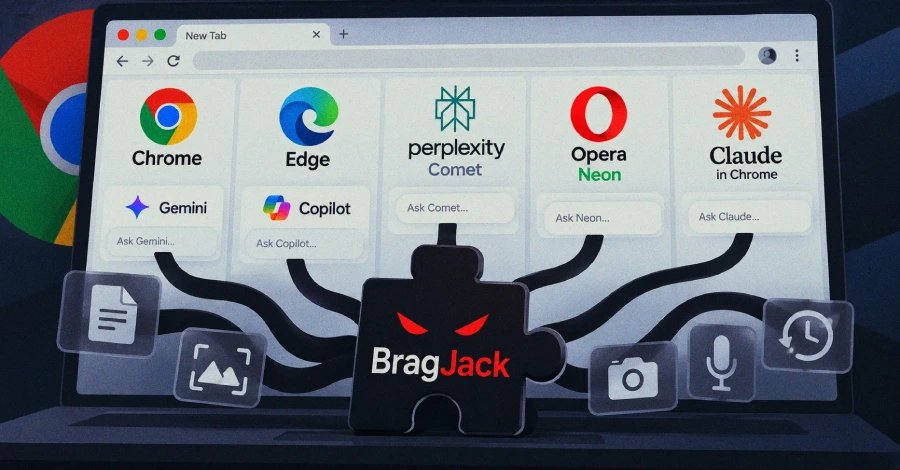
Forever Security зерттеушілері бір браузер кеңейтімі Chromium негізіндегі бес өнімдегі ИИ көмекшілерін басқара алатынын көрсетті: Chrome-дағы Gemini Live, Perplexity Comet, Microsoft Edge, Opera Neon және Chrome-дағы Claude. Кеңейтім ИИ агенттерін шабуылдаушының атынан әрекет етуге, файлдарды оқуға және камера мен микрофонды қосуға мәжбүрлей алды. Нәтижелер зерттеушілердің демонстрациясы болып табылады, нақты жағдайда байқалған шабуылдар емес, және шабуылдаушының кеңейтімі жәбірленушінің браузерінде жұмыс істеп тұруын талап етеді.
Негізгі фактілер
- Forever Security бір браузер кеңейтімі Chromium негізіндегі бес өнімдегі ИИ көмекшілерін басқара алатынын көрсетті: Chrome-дағы Gemini Live, Perplexity Comet, Microsoft Edge, Opera Neon және Chrome-дағы Claude.
- Comet, Edge, Opera Neon және Chrome-дағы Claude-да кеңейтім ИИ агентін шабуылдаушының атынан әрекет етуге мәжбүрлей алды; Chrome мен Comet-те — пайдаланушының компьютерінен файлдарды оқуға; Chrome-да — камера мен микрофонды қосуға.
- Chrome осалдығы CVE-2026-0628 ретінде қадағаланады, CISA бағалауы 10-нан 8,8, және 2026 жылдың қаңтар айының басында Chrome 143.0.7499.192 нұсқасында түзетілді.
- Microsoft Edge осалдығын CVE-2026-55945 бағалауы 4,2-мен 2 шілдеде Edge 150.0.4078.48 нұсқасында түзетті.
- Forever Security бес өнім бойынша bug bounty бағдарламаларында шамамен 20 000 доллар тапқанын хабарлады, дегенмен жеке өнімдер бойынша сома 20 500 долларды құрайды.
Шабуыл әдісі
Forever Security мәліметінше, бұл өнімдердегі ИИ көмекшілерінің браузер ішінде экранды көре алатын, файлдарды ашатын, камераны пайдаланатын және әрекеттер орындайтын «денесі» бар, ал «миы» компания серверлерінде жұмыс істеп, денеге командалар береді. Дене командаларды тек бір сенімді веб-беттен қабылдайды, мысалы Chrome үшін gemini.google.com немесе Comet үшін perplexity.ai. Forever Security әдісі дененің тыңдайтын сенімді бетін басып алып, сол арқылы өз командаларын жіберуден тұрды. Кеңейтімге тек екі кең таралған рұқсат қажет болды: біреуі жарнама блокаторлары пайдаланатын веб-беттерді өзгертуге арналған, екіншісі браузердің желілік трафигін өзгертуге арналған declarativeNetRequest. Бірге бұл рұқсаттар кеңейтімге сенімді бетке өз кодын енгізіп, вендор атынан ИИ-мен байланысуға мүмкіндік берді.
Осалдықтардың егжей-тегжейлері
Forever Security зерттеушісі Гал Вейцман Chrome жағдайын алғаш рет наурызда GlicJack ретінде жария сипаттады, ал Google оны 2026 жылдың қаңтар айының басында Chrome 143.0.7499.192 нұсқасында түзетті. Осалдық CVE-2026-0628 ретінде қадағаланады және Американың CISA агенттігінен 10-нан 8,8 баға алды, ол балды Ұлттық стандарттар және технологиялар институты жасамағандықтан белгіледі. Дәл сол идеяны пайдаланып, Forever Security Comet, Edge, Opera Neon және Chrome-дағы Claude-тағы кірістірілген ИИ-ге жеткенін мәлімдеді. Тек Edge-тегі табылған осалдық CVE алды — CVE-2026-55945, бағасы 4,2 болатын азырақ маңызды мәселе, оны Microsoft 2 шілдеде Edge 150.0.4078.48 нұсқасында түзетті. Comet, Opera Neon және Claude-тағы табылған осалдықтардың CVE-і жоқ және Forever Security-дің өз деректеріне негізделген.
1 дереккөз
Уақыт · артта қалуы