
Sandworm-мен байланысты Cyclops Blink нұсқасы Cisco FMC-ге осалдықтар тізбегі арқылы шабуылдайды
Материал бірнеше дереккөз негізінде жасанды интеллектпен дайындалды — түпнұсқаларға сілтемелер төменде.
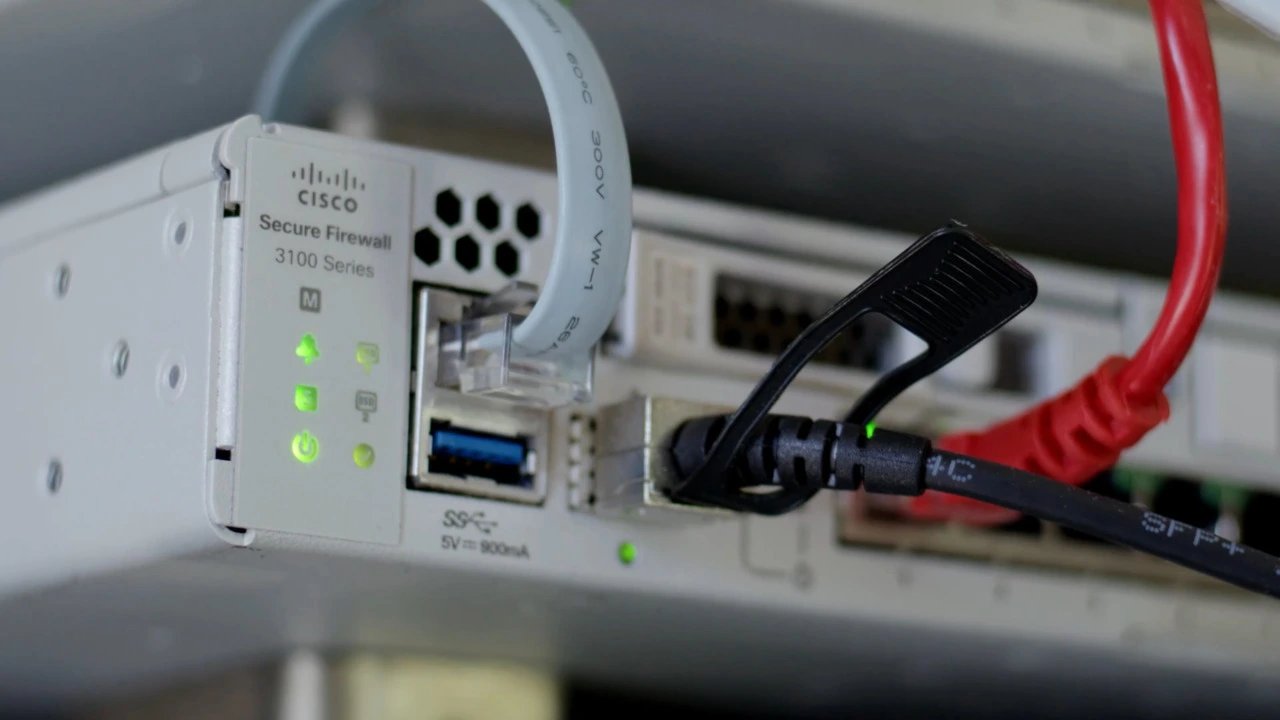
Ықтимал ресейлік шабуылдаушы Cisco Firewall Management Center құрылғыларына қарсы Cyclops Blink-тің жаңа нұсқасын орналастырып, CVE-2026-20079 және CVE-2026-20316 осалдықтарын біріктіріп пайдалануда. Cisco өткен аптада түзетулер шығарып, нақты жағдайдағы эксплуатация фактілеріне байланысты оларды дереу қолдануды қатаң ұсынды.
Негізгі фактілер
- Cisco Cyclops Blink белсенділігін CVE-2026-20079 — ең жоғары қауіптілік деңгейіндегі аутентификацияны айналып өту осалдығы — және CVSS бойынша 5,3 балл алған CVE-2026-20316-мен байланысты үш науқанның біріне жатқызды.
- Cyclops Blink-тің жаңа нұсқасы бастапқы 32-биттік PowerPC архитектурасынан айырмашылығы, 64-биттік x86-64 Linux жүйелерінде жұмыс істейді.
- Cisco екі осалдыққа арналған түзетулерді өткен аптада шығарды және осы аптаның соңында неғұрлым толық күшейтілген релизді жоспарлап отыр.
- ФБР бұған дейін сот рұқсатымен Cyclops Blink-ті зардап шеккен құрылғылардан жою операциясын жүргізген.
Шабуыл тізбегі
Sandworm-мен байланысы болуы мүмкін шабуылдаушылар алдымен осал FMC жүйелеріне Netcat негізіндегі кері шелл мен прокси құралын жүктеу үшін CVE-2026-20079 және CVE-2026-20316 осалдықтарын біріктіріп пайдаланады. Содан кейін олар осы тірек нүктесін Cyclops Blink-тің жаңа нұсқасын орналастыру үшін қолданады. CVE-2026-20079 аутентификацияланбаған қашықтағы шабуылдаушыға ерікті код орындауға және root құқығын алуға мүмкіндік береді. CVE-2026-20316 қашықтағы шабуылдаушыға төмен артықшылықтармен кіріп, содан кейін бұрынғы FMC осалдықтарын пайдаланып оларды көтеруге мүмкіндік береді.
Зиянды бағдарламаның эволюциясы
Cyclops Blink алғаш рет 2022 жылы пайда болып, бастапқыда WatchGuard желіаралық экрандарына, кейін ASUS құрылғыларына шабуыл жасады. Оның негізгі функцияларына жұқтырылған құрылғылар туралы ақпаратты басқару серверлеріне жіберу, зиянды файлдарды жүктеу және орындау, сондай-ақ жаңа модульдер қосу кірді. Зиянды бағдарлама қайта жүктеулерден және заңды микробағдарлама жаңартуларынан кейін де сақтала алатын. Sophos мәліметтері бойынша, соңғы нұсқа көптеген бастапқы функцияларды сақтай отырып, жаңаларын қосады. Енді ол белгілі бір өндірушінің микробағдарламасын өзгертудің орнына Linux-та әмбебап сақталу әдістерін қолданады.
1 дереккөз
Уақыт · артта қалуы