
Зерттеушілер AMI, Gigabyte, Insyde және Cisco микробағдарламаларындағы Secure Boot айналып өтетін UEFI Shell осалдығын ашты
Материал бірнеше дереккөз негізінде жасанды интеллектпен дайындалды — түпнұсқаларға сілтемелер төменде.
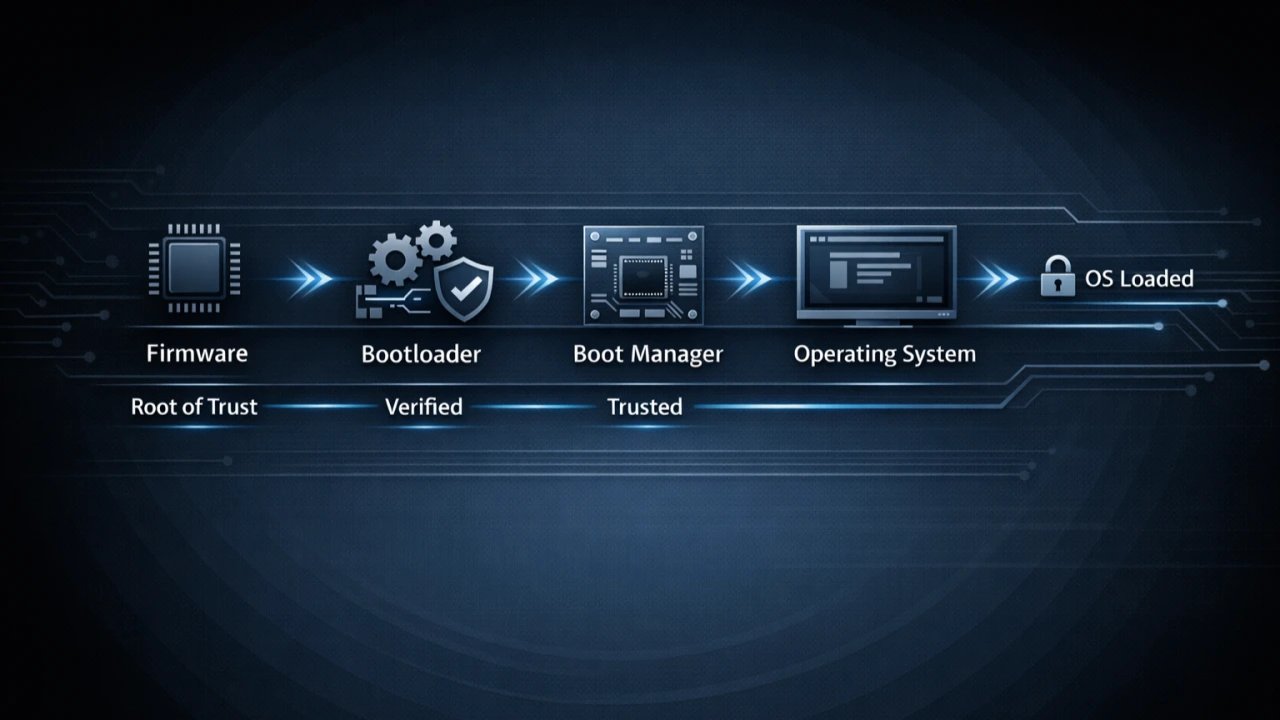
CERT/CC зерттеушілері арнайы жасалған жүктеу жазбалары арқылы UEFI Shell-ді іске қосу арқылы Secure Boot-ты айналып өтуге мүмкіндік беретін осалдықты ашты. AMI, Gigabyte, Insyde Software және Cisco осал өнімдерінің бар екенін растады. Осалдық ОЖ жүктелгенге дейін кодты орындауға мүмкіндік береді, ол қайта жүктеуден және жүйені қайта орнатудан кейін де сақталады.
Негізгі фактілер
- Карнеги-Меллон университеті жанындағы CERT/CC UEFI Shell осалдығы бойынша ұсыным шығарды.
- AMI, Gigabyte, Insyde Software және Cisco осал өнімдерінің бар екенін растады.
- Шабуылдаушылар Secure Boot қосылған кезде де UEFI Shell-ді іске қосу үшін UEFI жүктеу жазбаларын жасай алады.
- UEFI Shell физикалық жадқа қол жеткізу үшін dmem және mm командаларын ұсынады.
- ОЖ жүктелгенге дейін орындалған зиянды код қайта жүктеуден және жүйені қайта орнатудан кейін де сақталуы мүмкін.
Осалдықтың ашылуы
Карнеги-Меллон университеті жанындағы CERT/CC Secure Boot-ты айналып өту сипаттамасы бар ұсыным жариялады. Осалдық қосымша UEFI жүктеу жазбаларын жасай алатын шабуылдаушыларға оның іске қосылуын болдырмайтын стандартты құралдар болған кезде де UEFI Shell-ге сілтеме жасауға мүмкіндік береді. AMI, Gigabyte, Insyde Software және Cisco осал өнімдерінің бар екенін растады.
Техникалық салдары
UEFI Shell — жөндеу және диагностика үшін SPI Flash микробағдарламасына енгізілген пәрмен жолы интерфейсі. Ол физикалық жадқа қол жеткізе алатын dmem және mm командаларын ұсынады. Шабуылдаушылар Secure Boot-қа қатысты жад мәндерін қайта жазып, жүктеудің ерте кезеңінде рұқсат етілмеген кодты іске қоса алады. ОЖ жүктелгенге дейінгі кезеңде орындалған код зиянды жүктеу компоненттерін немесе ядро деңгейіндегі бағдарламалық жасақтаманы жүктеу арқылы тұрақты қол жеткізуді орната алады.
Тұрақтылық және жасырыну
ОЖ жүктелгенге дейінгі ортадағы зиянды әрекет ОЖ деңгейіндегі қауіпсіздік құралдары мен EDR үшін көрінбейді. Тұрақтылық жүйені қайта жүктегеннен кейін және кейбір жағдайларда операциялық жүйені қайта орнатқаннан кейін де сақталуы мүмкін. CERT/CC микробағдарлама жаңартуларын қолдануды және UEFI жүктеу жазбаларының өзгеруін шектеуді ұсынады.
1 дереккөз
Уақыт · артта қалуы